សាកស្រមៃមើលថា អ្នកបានពិនិត្យមើល GPU monitor ហើយឃើញសីតុណ្ហភាពត្រឹមតែ 40°C និងការប្រើប្រាស់ 0% ប៉ុន្តែវិក្កយបត្រអគ្គិសនីរបស់អ្នកកើនឡើងខ្ពស់ ហើយម៉ូដែល AI របស់អ្នកដំណើរការយឺត។ នេះមិនមែនជារឿងចៃដន្យទេ ប៉ុន្តែវាអាចមកពីមាន “ខ្មោច” កំពុងលួចប្រើម៉ាស៊ីនរបស់អ្នក។
ការគំរាមកំហែងថ្មីមួយឈ្មោះថា SANSAR កំពុងបំប្លែងម៉ាស៊ីនមេ Linux ដែលមានសមត្ថភាពខ្ពស់ ឱ្យទៅជាកន្លែងជីកកាក់គ្រីបតូ (Cryptomining) ដោយសម្ងាត់។ SANSAR មិនមែនជាកម្មវិធីជីកកាក់ធម្មតាដែលធ្វើឱ្យកង្ហាយបក់ខ្លាំងនោះទេ ប៉ុន្តែវាគឺជា “អ្នកភូតភរ” ដ៏ជំនាញម្នាក់។
ល្បិចនៃការលាក់ខ្លួន៖ បន្លំភ្នែកអ្នកគ្រប់គ្រង
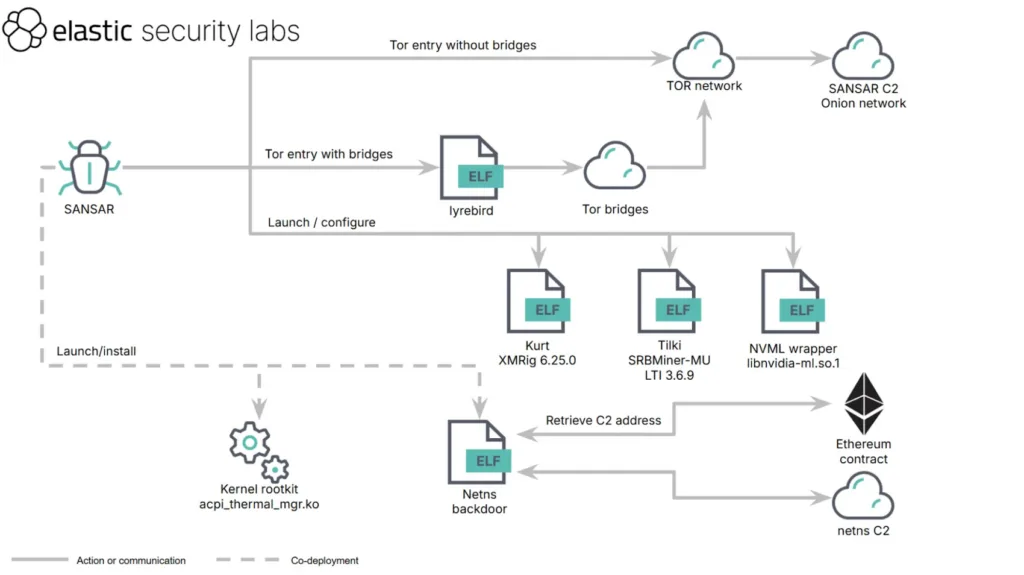
ជាទូទៅ អ្នកគ្រប់គ្រងប្រព័ន្ធអាចដឹងពីការលួចជីកកាក់ ដោយសារ GPU ដំណើរការខ្លាំង។ ប៉ុន្តែ SANSAR បានដោះស្រាយបញ្ហានេះដោយប្រើប្រាស់ Modified NVIDIA Management Library (NVML) wrapper។ នៅពេលអ្នកប្រើពាក្យបញ្ជា nvidia-smi កម្មវិធីមេរោគនេះនឹងកាត់ផ្ដាច់ការហៅទិន្នន័យ ហើយរាយការណ៍ថា GPU មិនបានប្រើប្រាស់អ្វីទាំងអស់ (0% usage)។ លើសពីនេះ វាក៏បានបង្កើតសីតុណ្ហភាពក្លែងក្លាយចន្លោះពី 36 ទៅ 46 អង្សាសេ ដើម្បីបន្លំថាវាដំណើរការធម្មតា។
អាវុធរបស់ SANSAR៖ Rust, TOR និង Ethereum
SANSAR មិនមែនគ្រាន់តែជាស្គ្រីបធម្មតានោះទេ ប៉ុន្តែវាគឺជាកញ្ចប់ឧបករណ៍ដ៏ស្មុគស្មាញ៖
- អ្នកបញ្ជា (Orchestrator): សរសេរដោយភាសា Rust និងគ្រប់គ្រងរាល់សកម្មភាពតាមរយៈបណ្តាញ TOR ដើម្បីរក្សាការសម្ងាត់បំផុត។
- Rootkit: ប្រើប្រាស់ kernel-level rootkit (
acpi_thermal_mgr.ko) ដើម្បីលាក់ឯកសារ និងដំណើរការ (processes) របស់វា មិនឱ្យប្រព័ន្ធប្រតិបត្តិការមើលឃើញ។ - Backdoor: ប្រើឧបករណ៍ឈ្មោះ
netnsដែលទាញយកអាសយដ្ឋានបញ្ជា (C2) ពី Ethereum smart contract។ ការប្រើ blockchain ជា “សៀវភៅទូរស័ព្ទ” គឺជាវិធីសាស្ត្រដ៏ឆ្លាតវៃដើម្បីគេចចេញពីការស្កេនរបស់ឧបករណ៍សន្តិសុខ។
របៀបដែលវាវាយលុកចូល
អ្នកវាយប្រហារបានកំណត់គោលដៅលើហេដ្ឋារចនាសម្ព័ន្ធដែលគាំទ្រដល់ការរីកចម្រើននៃ AI។ ក្នុងករណីដែលបានរកឃើញ ពួកគេបានចូលតាមរយៈ Ray job agents ដែលត្រូវបានទុកចំហ (exposed)។ នៅពេលចូលបានហើយ ពួកគេនឹងដំឡើងសិទ្ធិជា root រួចដំឡើង rootkit និងចាប់ផ្តើមជីកកាក់ដោយប្រើ XMRig (សម្រាប់ CPU) ឬ SRBMiner-MULTI (សម្រាប់ GPU)។
វិធីការពារ និងការប្រុងប្រយ័ត្ន
ប្រសិនបើអ្នកកំពុងប្រើប្រាស់ GPU clusters សម្រាប់ LLMs ឬ AI ការឃើញថា “អ្វីៗហាក់ដូចជាធម្មតា” គឺមិនទាន់គ្រប់គ្រាន់ទេ។ ដើម្បីសុវត្ថិភាព៖
- ពិនិត្យមើល Ray job agents របស់អ្នក ហើយប្រាកដថាវាមិនត្រូវបានបើកចំហជាសាធារណៈលើអ៊ីនធឺណិត។
- ផ្ទៀងផ្ទាត់ភាពត្រឹមត្រូវ នៃបណ្ណាល័យត្រួតពិនិត្យ (monitoring libraries) របស់ NVIDIA។
- តាមដានការប្រើប្រាស់អគ្គិសនី។ ប្រសិនបើឃើញការប្រើប្រាស់ភ្លើងកើនឡើងខុសធម្មតា ដែលមិនស៊ីគ្នាជាមួយទិន្នន័យ GPU usage សូមប្រុងប្រយ័ត្ន។
កុំបណ្តោយឱ្យគ្រឿង hardware ដ៏ថ្លៃរបស់អ្នក ក្លាយជាប្រភពចំណូលរបស់អ្នកដទៃឱ្យសោះ!





