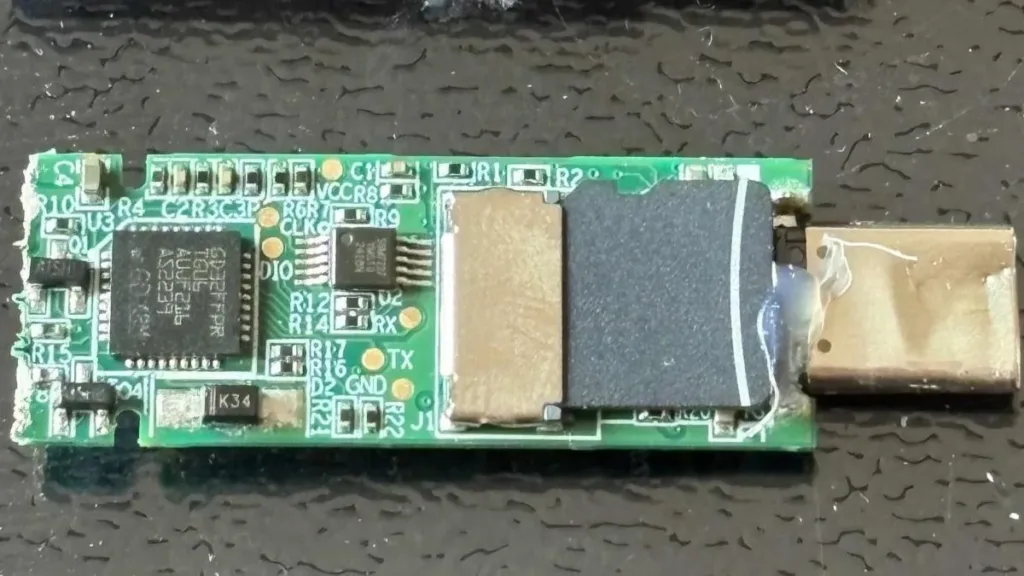
ដំណឹង ការបោកប្រាស់នៃ USB “ដែលបានអ៊ិនគ្រីប”៖ រឿងអាស្រូវរបស់ Lenovo Fingerprint G1 03/11/2026 អ្នកសុខចិត្តបង់ប្រាក់សម្រាប់បច្ចេកវិទ្យា AES-256 ដើម្បីរក្សាការសម្ងាត់របស់អ្នក។ អ្នកប្រើម៉ាស៊ីនស្កេនមេដៃ ដើម្បីបន្ថែមសុវត្ថិភាពកម្រិត “អាជីព”។ ប៉ុន្តែបន្ទាប់មក អ្នកបែរជាដឹងថា របស់ទាំងអស់នោះគ្រាន់តែជាសំបកជ័រដែលគ្របលើកាត SD ថោកមួយតែប៉ុណ្ណោះ។នេះគឺជាអ្វីដែលបានកើតឡើងជាមួយ Lenovo ThinkPlus FU100។សំបកស្អាត តែគ្មានសុវត្ថិភាពអ្នកស្រាវជ្រាវផ្នែកសុវត្ថិភាព Xusheng Li បានរកឃើញថា FU100 ដែលត្រូវបានលក់ថាជាឧបករណ៍អ៊ិនគ្រីប (encrypted) ដែលមានសុវត្ថិភាពខ្ពស់ តាមពិតគឺជាកាត SD ធម្មតាដែលមិនបានអ៊ិនគ្រីប តែត្រូវបានដាក់ក្នុងសំបកដ៏ប្រណីតមួយ។ ម៉ាស៊ីនស្កេនមេដៃមិនបានធ្វើការបកស្រាយកូដ (decrypt) ទិន្នន័យអ្វីទាំងអស់ វាគ្រាន់តែដើរតួជាកុងតាក់សម្រាប់បើកការភ្ជាប់ USB តែប៉ុណ្ណោះ។ប្រសិនបើមាននរណាម្នាក់អាចកាន់ឧបករណ៍នេះនៅក្នុងដៃ ពួកគេមិនត្រូវការមេដៃរបស់អ្នកទេ។ ពួកគេគ្រាន់តែត្រូវការទួណឺវិសមួយដើម្បីដកកាត SD ចេញ ហើយអានឯកសារទាំងអស់បានយ៉ាងងាយស្រួល។ការលេចធ្លាយលេខសម្ងាត់Lenovo មិនមែនជាក្រុមហ៊ុនតែមួយគត់ដែលបង្កកំហុសនេះទេ។ SSD ខាងក្រៅម៉ូដែល TSD303 ពិតជាបានអ៊ិនគ្រីបទិន្នន័យមែន ប៉ុន្តែវាមានចំណុចខ្សោយដ៏ធំមួយ៖ ឧបករណ៍នេះបានផ្ញើលេខសម្ងាត់ត្រឹមត្រូវត្រឡប់មកវិញតាមរយៈការភ្ជាប់ USB ជាអត្ថបទធម្មតា (plain text) ដើម្បីឱ្យកម្មវិធីផ្ទៀងផ្ទាត់។សម្រាប់អ្នកវាយប្រហារដែលមានឧបករណ៍ស្កេនទិន្នន័យ លេខសម្ងាត់ “សម្ងាត់” នោះ គឺត្រូវបានបង្ហាញយ៉ាងច្បាស់។ ទោះបីជា Lenovo បានកែប្រែចំណុចនេះនៅពេលក្រោយក៏ដោយ ប៉ុន្តែវាបានបង្ហាញពីនិន្នាការដ៏គ្រោះថ្នាក់នៃ “សុវត្ថិភាពផ្នែករឹង” (hardware security) ដែលភាគច្រើនគ្រាន់តែជាការផ្សព្វផ្សាយលក់ផលិតផលតែប៉ុណ្ណោះ។AI កំពុងបំបែកអ្វីដែល “មិនអាចបំបែកបាន”រឿងនេះកាន់តែអាក្រក់ជាងនេះទៅទៀត។ ដោយប្រើ OpenAI’s Codex និងឧបករណ៍ reverse-engineering លោក Li បានរកឃើញថាផលិតផល USB “សុវត្ថិភាព” របស់ក្រុមហ៊ុនផ្សេងទៀត កាន់តែអន់ជាងនេះ។ ខ្លះមានកូដសម្ងាត់ (keys) ដែលត្រូវបានកំណត់ទុកជាមុននៅក្នុងកម្មវិធី ហើយខ្លះទៀតដូចជា SecZure’s YutianDun មានគណនី “ទ្វារក្រោយ” (backdoor) ដែលមានលេខសម្ងាត់សាមញ្ញបំផុត។ក្នុងករណីខ្លះ AI អាចបំបែកប្រព័ន្ធការពារទាំងនោះបានក្នុងពេលមិនដល់ ១០ នាទីផង។ នៅពេលដែល “សុវត្ថិភាព” ផ្អែកលើកូដសម្ងាត់ដែលលាក់នៅក្នុងកម្មវិធី វាមិនមែនជាសុវត្ថិភាពទេ ប៉ុន្តែវាគ្រាន់តែជាល្បែងផ្គុំរូបដែល AI អាចដោះស្រាយបានយ៉ាងរហ័ស។ឈប់ជឿលើការផ្សព្វផ្សាយផ្នែករឹងមេរៀននៅទីនេះគឺសាមញ្ញ៖ ការផ្ទៀងផ្ទាត់នៅខាង Client (client-side validation) មិនដែលសុវត្ថិភាពនោះទេ។ ប្រសិនបើក្រុមហ៊ុនណាមួយប្រាប់អ្នកថា ផ្នែករឹងរបស់ពួកគេ “មិនអាចលួចបាន” ដោយសារតែបន្ទះឈីបសម្ងាត់ ឬម៉ាស៊ីនស្កេនមេដៃ សូមមេត្តាមានមន្ទិលសង្ស័យ។ប្រសិនបើអ្នកពិតជាចង់ការពារទិន្នន័យរបស់អ្នក សូមឈប់ពឹងផ្អែកលើសំបកជ័រ។ ចូរប្រើប្រាស់ឧបករណ៍អ៊ិនគ្រីប open-source ដែលបង្កើតកូដសម្ងាត់ចេញពី Password របស់អ្នក ដែលនៅពេលនោះ ផ្នែករឹងគ្រាន់តែជាអ្នកផ្ទុកទិន្នន័យ ហើយគណិតវិទ្យាជាអ្នកការពារដ៏ពិតប្រាកដ។ជំហានបន្ទាប់៖ ពិនិត្យមើលឧបករណ៍ Backup របស់អ្នក។ ប្រសិនបើវាពឹងផ្អែកតែលើការចាក់សោមេដៃរបស់ក្រុមហ៊ុន ដល់ពេលដែលអ្នកត្រូវប្តូរទិន្នន័យរបស់អ្នកទៅកាន់ប្រព័ន្ធអ៊ិនគ្រីបដែលពិតប្រាកដហើយ។ Post navigation Previous Previous post: ការកែច្នៃ RTX 5090៖ VRAM 96GB តើជាការពិត ឬគ្រាន់តែជាការយល់សប្តិ?Next Next post: ការបត់បែនរបស់ Microsoft៖ តើ RAM 8GB ក៏គ្រប់គ្រាន់សម្រាប់ Windows 11 ដែរឬ? Leave a Reply Cancel replyYour email address will not be published. Required fields are marked *Comment * Name * Email * Website Save my name, email, and website in this browser for the next time I comment. Related News ដំណឹង ចន្លោះប្រហោងសន្តិសុខកម្រិតធ្ងន់ក្នុង VMware vCenter: CVE-2026-123890 19/11/2026 0 ដំណឹង គ្រោះថ្នាក់ដែលលាក់កំបាំង ១០ ឆ្នាំ៖ ចន្លោះប្រហោង “nginx2root” 19/11/2026 0