Make It Easy Do It Simple!
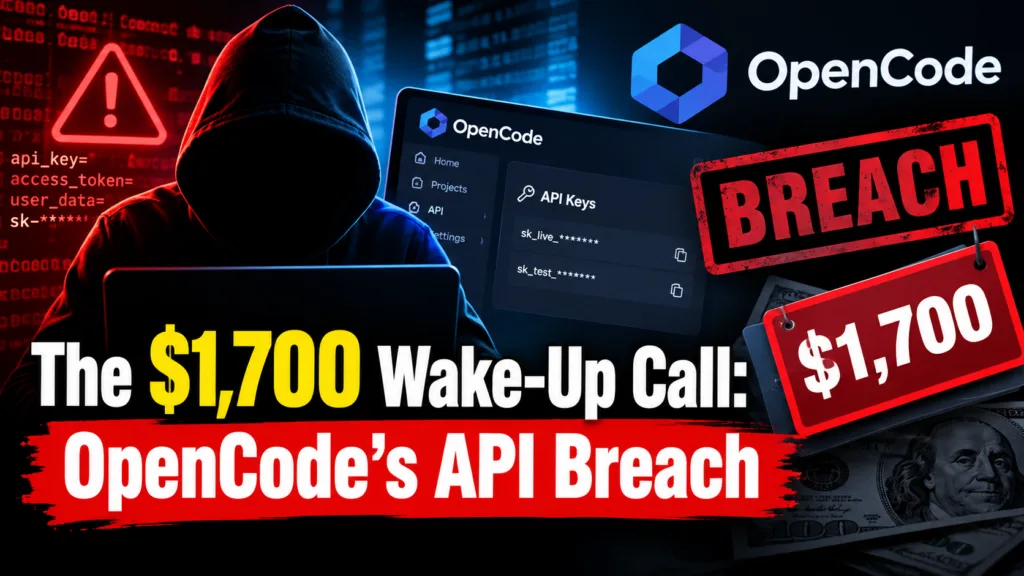
ការភ្ញាក់ឡើងឃើញវិក្កយបត្រចំនួន ១,៧០០ ដុល្លារពីក្រុមហ៊ុន Cloud គឺជាសុបិនអាក្រក់បំផុតសម្រាប់អ្នកអភិវឌ្ឍន៍កម្មវិធី (Developer)។ នេះគឺជាអ្វីដែលបានកើតឡើងចំពោះអ្នកប្រើប្រាស់មួយចំនួននៃគម្រោង OpenCode។
OpenCode ដែលជាគម្រោង AI coding បើកចំហ (open-source) បានបញ្ជាក់ថា មានការជ្រៀតចូលប្រព័ន្ធសុវត្ថិភាព ដែលបណ្តាលឱ្យលេចធ្លាយ API keys របស់ក្រុមហ៊ុនផ្តល់សេវាកម្មធំៗដូចជា OpenAI, Anthropic និង Google។ ទោះបីជាការប៉ះពាល់នេះកើតឡើងតែលើ ១.៤% នៃអ្នកប្រើប្រាស់ Console ក៏ដោយ ប៉ុន្តែផលវិបាកគឺធ្ងន់ធ្ងរ ដោយមានការគិតប្រាក់ដោយគ្មានការអនុញ្ញាត និងការផ្អាកគម្រោងក្នុង Google Cloud។
តើអ្វីទៅជា Distillation Attack?
ការវាយប្រហារលើ OpenCode មិនមែនជាការលួច Password ធម្មតានោះទេ ប៉ុន្តែវាគឺជា “Distillation Attack” លក្ខណៈទ្រង់ទ្រាយធំ។
តាមបច្ចេកទេស Distillation គឺជាវិធីសាស្ត្របណ្តុះបណ្តាលគំរូ AI តូចៗឱ្យមានសមត្ថភាពដូច AI ធំៗ ដើម្បីកាត់បន្ថយការចំណាយ និងបង្កើនល្បឿន។ ប៉ុន្តែវាក្លាយជាការវាយប្រហារ នៅពេលដែល Hacker លួចយក API keys ដើម្បីប្រើប្រាស់សំណួរក្នុងចំនួនដ៏ច្រើនមហិមា ដើម្បីបណ្តុះបណ្តាល AI ផ្ទាល់ខ្លួនរបស់ពួកគេដោយលួចប្រើប្រាស់ធនធានអ្នកដទៃ។
សង្គ្រាមរយៈពេល ៤៨ ម៉ោង
ការវាយប្រហារនេះបានបន្តអស់រយៈពេលប្រហែល ៤៨ ម៉ោង ចាប់តាំងពីថ្ងៃទី ១៧ ខែតុលា ឆ្នាំ ២០២៦។ អ្វីដែលគួរឱ្យកត់សម្គាល់នោះគឺ ក្រុមការងារ OpenCode បានជួបការលំបាកក្នុងការស៊ើបអង្កេតនៅពេលដំបូង ដោយសារតែ AI ដែលពួកគេប្រើសម្រាប់ការពារ បានបដិសេធមិនព្រមអនុវត្តតាម ដោយសារតែប្រព័ន្ធសុវត្ថិភាពផ្ទៃក្នុងរបស់វាផ្ទាល់។
ស្ថានភាពបានល្អប្រសើរឡើងវិញ លុះត្រាតែ OpenCode បានប្រើប្រាស់គំរូ Daybreak AI ផ្នែកសន្តិសុខសាយប័ររបស់ OpenAI ដើម្បីទប់ស្កាត់ការវាយប្រហារនេះ។
មេរៀនដែលត្រូវចងចាំ
បច្ចុប្បន្ន OpenCode កំពុងសហការជាមួយក្រុមហ៊ុនផ្តល់សេវាកម្ម និងពិភាក្សាអំពីការសងប្រាក់ដែលបានបាត់បង់ជូនអ្នកប្រើប្រាស់។ ប៉ុន្តែមេរៀនដ៏សំខាន់គឺ៖ ការរក្សាទុក API keys ក្នុង Console របស់ភាគីទីបី(Third-party) តែងតែមានហានិភ័យ។
សម្រាប់អ្នកដែលប្រើប្រាស់ AI agents សូមផ្លាស់ប្តូរ (rotate) API keys របស់អ្នកឱ្យបានញឹកញាប់ និងកំណត់ការជូនដំណឹងអំពីការចំណាយ (billing alerts) ឱ្យបានច្បាស់លាស់ ដើម្បីជៀសវាងការខាតបង់ដែលមិនបានគ្រោងទុក។