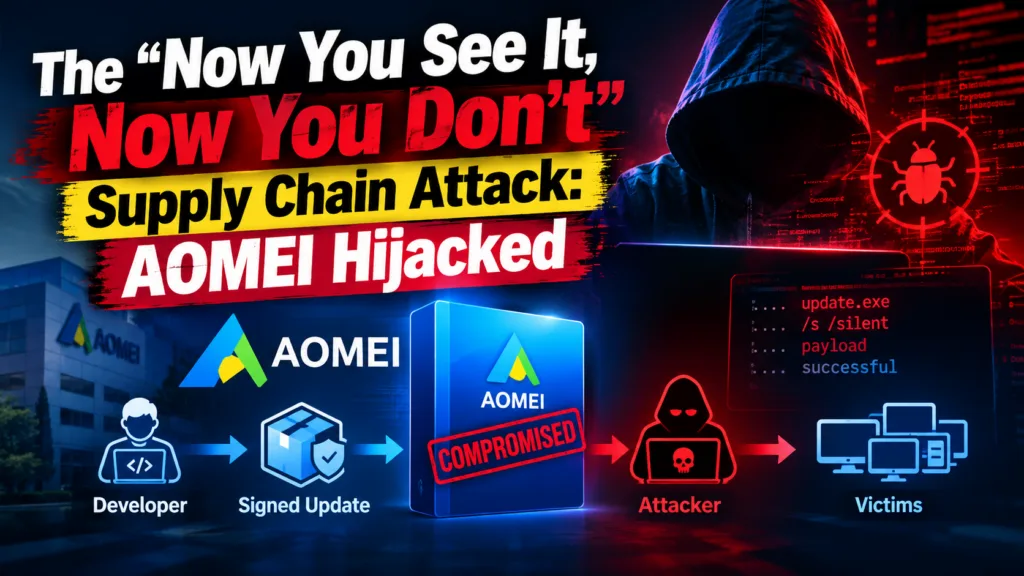
សន្តិសុខសាយប័រ មិនមែនគ្រាន់តែជាការបិទទ្វារមុខឱ្យជិតនោះទេ ប៉ុន្តែវាគឺជាការទុកចិត្តលើអ្នកដែលកាន់សោរសម្រាប់ធ្វើបច្ចុប្បន្នភាព (Update) កម្មវិធីរបស់អ្នក។ ក្រុមហេកឃ័រ (Hackers) ដែលត្រូវបានគេតាមដានថាជា UNC7017 បានប្រើប្រាស់ហេដ្ឋារចនាសម្ព័ន្ធ Update របស់ AOMEI ដើម្បីវាយប្រហារអ្នកប្រើប្រាស់ ដោយបង្ហាញថា ពេលវេលាតែ ៥ នាទី គឺគ្រប់គ្រាន់សម្រាប់ពួកគេក្នុងការលួចបញ្ចូលមេរោគទៅក្នុងបណ្តាញជុំវិញពិភពលោក។
ល្បិចផ្លាស់ប្តូរដ៏រហ័ស
ការវាយប្រហារនេះ មិនមែនជាការបំបែកប្រព័ន្ធម៉ាស៊ីនមេទាំងស្រុងនោះទេ ប៉ុន្តែវាគឺជាការលួចផ្លាស់ប្តូរឯកសារកំណត់រចនាសម្ព័ន្ធ (Configuration files)។ ចន្លោះខែមេសា ដល់ខែកក្កដា ឆ្នាំ ២០២៦ ក្រុមហេកឃ័របានកែប្រែឯកសារពីរគឺ down_html.ini និង Notifycfg.ini នៅលើម៉ាស៊ីនមេរបស់ AOMEI។
ឯកសារទាំងនេះប្រៀបដូចជា “ផែនទី” សម្រាប់កម្មវិធី AOMEI Backupper ក្នុងការស្វែងរកកញ្ចប់ Update។ តាមរយៈការកែប្រែខ្លីៗ ពួកគេបានបង្វែរកម្មវិធីនេះឱ្យទៅទាញយកឯកសារ ZIP ដែលមានផ្ទុកមេរោគ ជំនួសឱ្យការ Update ធម្មតា។
អ្វីដែលគួរឱ្យខ្លាចបំផុតនោះគឺ “ពេលវេលា”។ ពួកគេបានបើកឱ្យទាញយកមេរោគក្នុងរយៈពេលខ្លីបំផុត៖ លើកទីមួយ ១០ នាទី, លើកទីពីរ ៦ នាទី និងលើកទីបីតែ ៥ នាទីប៉ុណ្ណោះ។ បន្ទាប់ពីមេរោគត្រូវបានចែកចាយហើយ ពួកគេក៏បានប្តូរឯកសារនោះឱ្យមកសភាពដើមវិញភ្លាមៗ។ ដូច្នេះ ប្រសិនបើមានអ្នកត្រួតពិនិត្យម៉ាស៊ីនមេក្រោយពេលនោះ ពួកគេនឹងឃើញថាគ្មានអ្វីខុសប្រក្រតីឡើយ។
មេរោគ CROSSROAD និង SHINYROAD
នៅពេលកម្មវិធីត្រូវបានបោកបញ្ឆោតឱ្យទាញយកឯកសារនោះ មេរោគពីរប្រភេទត្រូវបានដំឡើង៖
១. CROSSROAD៖ ជាកម្មវិធីទាញយក (Downloader) ដែលធ្វើការស៊ើបការណ៍លើម៉ាស៊ីនដែលឆ្លងមេរោគ បង្កើតកិច្ចការតាមកាលវិភាគ (Scheduled tasks) ដើម្បីឱ្យមេរោគអាចដំណើរការបានយូរអង្វែង។
២. SHINYROAD៖ ជាទ្វារក្រោយ (Backdoor) ដែលប្រើប្រាស់សមាសធាតុរបស់ Radmin ដើម្បីបង្កើតការភ្ជាប់សម្ងាត់ទៅកាន់ម៉ាស៊ីនមេរបស់ហេកឃ័រ ដែលអនុញ្ញាតឱ្យពួកគេបញ្ជាម៉ាស៊ីនរបស់អ្នកពីចម្ងាយ។
លើសពីនេះ ពួកគេថែមទាំងបានព្យាយាមលួចយក Windows authentication hashes (NTLM) តាមរយៈការបង្ខំឱ្យប្រព័ន្ធ Notification បើក Popup មិនអាចមើលឃើញ ដើម្បីភ្ជាប់ទៅកាន់ធនធាន WebDAV ដែលមានមេរោគ។
ការឆ្លើយតបដ៏យឺតយ៉ាវ
ការឆ្លើយតបពីក្រុមហ៊ុន AOMEI ហាក់ដូចជាមានភាពយឺតយ៉ាវ។ នៅពេលអ្នកស្រាវជ្រាវបានផ្តល់ដំណឹងដំបូងក្នុងខែមិថុនា AOMEI បានអះអាងថា ទិន្នន័យប្រហែលជាត្រូវបានកែប្រែក្នុងពេលបញ្ជូន (In transit)។ ពួកគេទើបតែទទួលស្គាល់ និងចាត់វិធានការ នៅពេលដែលអ្នកស្រាវជ្រាវបានចាប់បានភស្តុតាងជាក់ស្តែងក្នុងខែកក្កដា។
ទោះបីជា AOMEI បានអះអាងថាបានបិទចន្លោះប្រហោង និងធ្វើបច្ចុប្បន្នភាពម៉ាស៊ីនមេរួចហើយក៏ដោយ ប៉ុន្តែមានចំណុចសំខាន់មួយ៖ ការជួសជុលនៅលើម៉ាស៊ីនមេ មិនអាចលុបមេរោគដែលបានដំឡើងរួចនៅលើម៉ាស៊ីនរបស់អ្នកប្រើប្រាស់នោះទេ។
វិធីការពារប្រព័ន្ធរបស់អ្នក
ប្រសិនបើអ្នកប្រើប្រាស់ AOMEI Backupper កុំសន្មតថាអ្នកមានសុវត្ថិភាព គ្រាន់តែក្រុមហ៊ុនប្រាប់ថា ម៉ាស៊ីនមេរបស់ពួកគេស្អាតនោះទេ។ អ្នកត្រូវតែត្រួតពិនិត្យដោយផ្ទាល់៖
- ពិនិត្យ Scheduled Tasks៖ ស្វែងរកកិច្ចការមិនប្រក្រតី ដែលមិនមែនជាផ្នែកនៃ Update កម្មវិធី។
- ពិនិត្យ Folder ដំឡើងកម្មវិធី៖ ស្វែងរកឯកសារដែលអាចដំណើរការបាន (.exe) ដែលមិនស្គាល់ប្រភព នៅក្នុង Folder របស់ AOMEI។
- តាមដានការភ្ជាប់បណ្តាញ៖ ពិនិត្យមើលការភ្ជាប់ទៅកាន់ IP ដែលមិនស្គាល់ ឬ Endpoint របស់ Google Cloud Storage ដែលគួរឱ្យសង្ស័យ។